検索
ボットネットとは
ボットネット(「ロボットネットワーク」の省略)は、マルウェアに感染し、「ボットハーダー」と呼ばれる単一の攻撃者の支配下に置かれたコンピュータのネットワークです。ボットハーダーの支配下に置かれた各マシンはボットと呼ばれます。攻撃者は、ある中央拠点からボットネット上のすべてのコンピュータに命令を出して協調的な犯罪行為を同時に実行することができます。ボットネットの規模(多くは数百万台のボットで構成されます)は大きいため、攻撃者はマルウェアでは従来不可能であった大規模なアクションを実行できます。ボットネットはリモートの攻撃者の支配下に置かれ続けるため、感染したマシンは更新を受信することで、その場で動作を変更できます。そのため、ボットハーダーは自分のボットネットのセグメントに対するアクセス権をブラック マーケットで貸し出すことで、大きな金銭的利益が得られることも少なくありません。
ボットネットの一般的なアクションは次のとおりです。
- スパム メール – 今や電子メールは比較的古い攻撃ベクトルと考えられていますが、スパム ボットネットの規模は最大級です。各ボットは主に、多くの場合はマルウェアが含まれた膨大な数のスパム メッセージの送信に使用されます。たとえば、Cutwailボットネットは1日最大740億件のメッセージを送信できます。また、ボットを拡散してさらに多くのコンピュータをボットネットに追加するためにも使用されます。
- DDoS攻撃 – 大規模なボットネットを利用して標的のネットワークまたはサーバに大量の要求を送りつけて、本来のユーザーがアクセスできないようにします。DDoS攻撃は、個人的または政治的動機で、あるいはDDoS攻撃を停止する見返りに金銭の支払いを強要する目的で組織を標的にします。
- 金銭的侵害 – 企業の資金やクレジット カード情報を直接窃取するために特別に設計されたボットネットを含みます。ごく短い期間に複数の企業から数百万ドルを直接奪った攻撃には、ZeuSボットネットのような金銭目的のボットネットが関与していました。
- 標的型侵入 – 組織の特定の価値の高いシステムを侵害し、さらにネットワークの内部に侵入可能にすることが目的の比較的小規模のボットネットです。こうした侵入は、攻撃者が財務データ、研究開発、知的財産、顧客情報など、最も価値のある資産を確実に標的にするため、組織にとって極めて危険です。
ボットネットは、ボットハーダーがファイル共有、電子メール、またはソーシャル メディア アプリケーション プロトコルを使用して、あるいは他のボットを仲介として、自分のコマンドアンドコントロール サーバから未知の受信者にボットを送信することで構築されます。受信者が悪意のあるファイルをコンピュータ上で開くと、ボットはボットハーダーが感染したコンピュータに対してコマンドを実行できる場所をコマンドアンドコントロールに報告します。下の図はこれらの関係を示したものです。
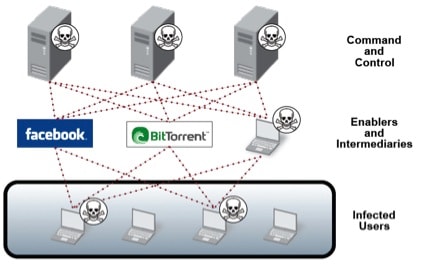
ボットおよびボットネットは、いくつかの固有の機能的特徴により、長期間にわたる侵入に非常に適しています。ボットは更新することにより、ボットハーダーがボットに実行させたいことに基づいて機能を完全に変更したり、標的システムによる変更や対抗手段に適応させたりすることができます。また、ボットネット上の他の感染したコンピュータを通信チャネルとして利用して、ボットハーダーにオプションの変化に適応したり更新を送り込んだりするための多くの通信経路をほぼ無限に提供することもできます。これは感染が最も重要なステップであることを浮き彫りにしています。機能や通信方法は後でいつでも必要に応じて変更できるからです。
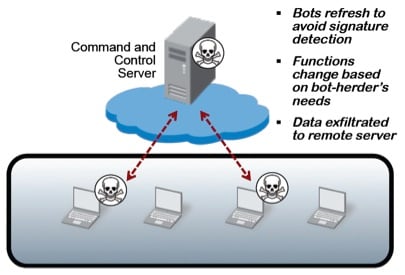
最も高度なタイプの最新マルウェアの1つであるボットネットは、政府、企業、個人にとって大きなサイバーセキュリティの懸念事項です。以前のマルウェアが単に感染し、自己複製する独立したエージェントの群れであったのに対し、ボットネットは一元的に調整されたネットワーク アプリケーションであり、ネットワークを利用して能力と回復力を獲得します。感染したコンピュータはリモートのボットハーダーの支配下に置かれるため、単に悪意のある実行可能プログラムとは対照的に、ボットネットは悪意のあるハッカーをネットワークの内部に抱え込むようなものです。


最新ニュース、イベント情報、脅威アラートを配信
製品とサービス
- AI利用ネットワーク セキュリティ プラットフォーム
- AIのセキュア バイ デザイン
- Prisma AIRS
- AI Access Security
- クラウド提供型セキュリティ サービス
- Advanced Threat Prevention
- Advanced URL Filtering
- Advanced WildFire
- Advanced DNS Security
- Enterprise Data Loss Prevention
- Enterprise IoT Security
- Medical IoT Security
- Industrial OT Security
- SaaS Security
- 次世代ファイアウォール
- ハードウェア ファイアウォール
- ソフトウェア ファイアウォール
- Strata Cloud Manager
- SD-WAN for NGFW
- PAN-OS
- Panorama
- セキュア アクセス サービス エッジ
- Prisma SASE
- App Acceleration
- 自律型デジタルエクスペリエンス管理
- Enterprise DLP
- Prisma Access
- Prisma Browser
- Prisma SD-WAN
- リモート ブラウザ分離
- SaaS Security